TIPOS DE ATAQUES

Ataques de intromisión
Este tipo de ataque es cuando alguien abre archivos, uno tras otro, en nuestra

computadora hasta encontrar algo que le sea de su interes. Puede ser alguien externo o inclusive alguien que convive todos los días con nosotros.


Ataque de espionaje en líneas
Se da cuando alguien escucha la conversación y en la cual, él no es un invitado. Este tipo de ataque, es muy común en las

redes inalámbricas y no se requiere, como ya lo sabemos, de un dispositivo físico conectado a algún cable que entre o salga del edificio. Basta con estar en un rango donde la señal de la red inalámbrica llegue, a bordo de un automóvil o en un edificio cercano, para que alguien esté espiando nuestro flujo de información.


Ataque de intercepción

Este tipo de ataque se dedica a desviar la información a otro punto que no sea la del destinatario, y así poder revisar archivos, información y contenidos de cualquier flujo en una red.


Ataque de modificación

Este tipo de ataque se dedica a alterar la información que se encuentra, de alguna forma ya validada, en computadoras y bases de datos. Es muy común este tipo de ataque en bancos y casas de bolsa. Principalmente los intrusos se dedican a cambiar, insertar, o eliminar información y/o archivos, utilizando la vulnerabilidad del los s istemas operativos y sistemas de seguridad (atributos, claves de accesos, etc.).


Ataque de denegación de servicio

Son ataques que se dedican a negarles el uso de los recursos a los usuarios legítimos del sistema, de la información o inclusive de algunas capacidades del sistema. Cuando se trata de la información, esta, se es escondida, destruida o ilegible. Respecto a las aplicaciones, no se pueden usar los sistemas que llevan el control de la empresa, deteniendo su administración o inclusive su producción, causando demoras y posiblemente pérdidas millonarias. Cuando es a los sistemas, los dos descritos anteriormente son inutilizados. Si hablamos de comunicaciones, se puede inutilizar dispositivos de comunicación (tan sencillo como cortar un simple cable), como saturar e inundar con tráfico excesivo las redes para que estas colisionen.


Ataque de suplantación
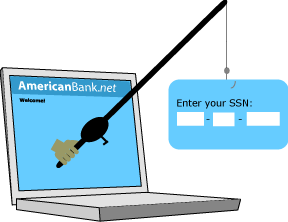
Este tipo de ataque se dedica a dar información falsa, a negar una transacción y/o a hacerse pasar por un usuario conocido. Se ha puesto de moda este tipo de ataques; los "nuevos ladrones" ha hecho portales similares a los bancarios, donde las personas han descargado sus datos de tarjetas de credito sin encontrar respuesta; posteriormente sus tarjetas de crédito son vaciadas.

GRUPO GLOBAL Y GRUPO LOCAL


Un grupo es un conjunto de usuarios con los mismos privilegios. Un grupo puede ser de dos tipos:

  • Grupo global .


Puede contener usuarios de un mismo dominio. Por ejemplo, el grupo "Admins. del dominio" (ver imagen superior).


  • Grupo local .


Puede contener grupos globales y usuarios de distintos dominios. Por ejemplo, el grupo "Administradores".


La norma habitual es crear dos grupos de usuarios (uno global y otro local) para cada agrupación de usuarios que deseemos crear. Procederemos de la siguiente forma:

  1. Crear los grupos globales
  2. Incluir los usuarios dentro de los grupo globales
  3. Crear un grupo local que incluya a cada grupo global
  4. Asignar los recursos a los grupos locales

Los usuarios nuevos que creemos deben pertenecer siempre al grupo global predeterminado "usuarios del dominio", aunque pueden pertenecer además a otros grupos globales que nosotros creemos.

WINDOWS NT


Windows nt es una familia de sistemas operativos producidos por microsoft, de la cual la primera version fue publicada en julio de 1993.

La familia de los sistemas operativos windows nt de microsoft esta constituida por versiones como windows 7, vista, xp, windows server 2003, windows 2000 y windows nt.

(Windows new technologi) nueva tecnologia de microsoft. Sistema operativo avanzado de 32 bits para redes, de microsoft que ejecuta aplicaciones DOS y windows introducidos en 1993, se ejecuta en 386 y superiores, MIPS, Alpha y plataformas PowerPC.


EVOLUCIÓN

Las versiones publicadas de este sistema son: 3.1, 3.5, 3.51 y 4.0. Ademas, windows nt se distribuia en dos versiones, dependiendo de la utilidad que se le fuera a dar: Workstation para ser utilizado como estacion de trabajo y server para ser utilizado como servidor.

Cuando el desarrollo comenzó en noviembre de 1988, mindowa nt (usando modo protegido) fue desarrollado a la vez que OS/23.0, la tercera versión del sistema operativo desarrollado en conjunto entre Microsoft e IBM.

Adicionalmente al trabajo de las tres versiones de OS/2 microsoft continuo desarrollando paralelamente un ambiente windows basado en DOS y con menos demanda de recursos (usando modo real). Cuando windows 3.0 fue liberado en mayo de 1990, tuvo tanto exito que microsoft decidio cambiar la API por la todavia no liberada nt OS/2 (como era conocido) de una API de OS/2 a una API extendida de windows. Esta decisión causó ttensión entre microsoft e IBM, y la colaboración se vino abajo. IBM continuó el desarrollo de OS/2 por su cuenta, mientra microsoft continuó trabajando en el recien nombrado windows nt.


CARACTERISTICAS

  • La instalación es muy sencilla y no requiere de mucha experiencia.
  • Es multitarea y multiusuario.
  • Apoya el uso de multiples procesadores.
  • Soporta diferentes arquitecturas.
  • Permite el uso de servidores no dedicados.
  • Soporta acceso remoto, ofreciendo la deteccion de intrusos, y seguridad en estas sesiones remotas.
  • Apoyo para archivos de DOS y MAC en el servidor.
  • El sistema está protegido del acceso ilegal a las aplicasiones en las diferentes configuraciones.
  • Permite cambiar periódicamente las contraseñas.
  • Soporta múltiples protocolos.
  • Redes para a par
  • Multilectura.
  • Multiprocesamiento.
  • Tolerancia a fallas y sopor te para el conjunto de caracteres Unicode.

Nt provee caracteristicas amplias de seguridad e incluye protocolos de comunicaciones NetWare, TCP/IP y NetBEUI.

PROTOCOLO IP

TCP (que significa Protocolo de Control de Transmisión) es uno de los principales protocolos de la capa de transporte del modelo TCP/IP. En el nivel de aplicación, posibilita la administración de datos que vienen del nivel más bajo del modelo, o van hacia él, (es decir, el protocolo IP). Cuando se proporcionan los datos al protocolo IP, los agrupa en datagramas IP, fijando el campo del protocolo en 6 (para que sepa con anticipación que el protocolo es TCP). TCP es un protocolo orientado a conexión, es decir, que permite que dos máquinas que están comunicadas controlen el estado de la transmisión.
Las principales características del protocolo TCP son las siguientes:

  • TCP permite colocar los datagramas nuevamente en orden cuando vienen del protocolo IP.
  • TCP permite que el monitoreo del flujo de los datos y así evita la saturación de la red.
  • TCP permite que los datos se formen en segmentos de longitud variada para "entregarlos" al protocolo IP.
  • TCP permite multiplexar los datos, es decir, que la información que viene de diferentes fuentes (por ejemplo, aplicaciones) en la misma línea pueda circular simultáneamente.
  • Por último, TCP permite comenzar y finalizar la comunicación amablemente.

El objetivo de TCP

Con el uso del protocolo TCP, las aplicaciones pueden comunicarse en forma segura (gracias al sistema de acuse de recibo del protocolo TCP) independientemente de las capas inferiores. Esto significa que los routers (que funcionan en la capa de Internet) sólo tienen que enviar los datos en forma de datagramas, sin preocuparse con el monitoreo de datos porque esta función la cumple la capa de transporte (o más específicamente el protocolo TCP).

Durante una comunicación usando el protocolo TCP, las dos máquinas deben establecer una conexión. La máquina emisora (la que solicita la conexión) se llama cliente, y la máquina receptora se llama servidor. Por eso es que decimos que estamos en un entorno Cliente-Servidor.
Las máquinas de dicho entorno se comunican en modo en línea, es decir, que la comunicación se realiza en ambas direcciones.

Para posibilitar la comunicación y que funcionen bien todos los controles que la acompañan, los datos se agrupan; es decir, que se agrega un encabezado a los paquetes de datos que permitirán sincronizar las transmisiones y garantizar su recepción.

Otra función del TCP es la capacidad de controlar la velocidad de los datos usando su capacidad para emitir mensajes de tamaño variable. Estos mensajes se llaman segmentos.

CABLEADO

La LAN debe tener un sistema de cableado que conecte las estaciones de trabajo individuales con los servidores de archivos y otros periféricos. Si sólo hubiera un tipo de cableado disponible, la decisión sería sencilla. Lo cierto es que hay muchos tipos de cableado, cada uno con sus propios defensores y como existe una gran variedad en cuanto al costo y capacidad, la selección no debe ser un asunto trivial.

Cable de par trenzado: Es con mucho, el tipo menos caro y más común de medio de red.

Cable coaxial: Es tan fácil de instalar y mantener como el cable de par trenzado, y es el medio que se prefiere para las LAN grandes.

Cable de fibra óptica: Tiene mayor velocidad de transmisión que los anteriores, es inmune a la interferencia de frecuencias de radio y capaz de enviar señales a distancias considerables sin perder su fuerza. Tiene un costo mayor.